• เกี่ยวกับเรา
  • ประกาศว่า
  • นโยบายความเป็นส่วนตัว
  • ติดต่อพวกเรา
MasterTrend Info - เทคโนโลยี ข่าวสาร และบทแนะนำการใช้งาน
  • กลับบ้าน
    • บล็อกของ
  • บทแนะนำการใช้งานแบบ
  • ฮาร์ดแวร์
  • ในเกม
  • สมาร์ทโฟน
  • ความปลอดภัย
  • หน้าต่าง
  • อยู่กองกิจ
  • ซอฟต์แวร์
  • เครือข่าย
  • thThai
    • es_ESSpanish
    • en_USEnglish
    • pt_BRPortuguese
    • fr_FRFrench
    • it_ITItalian
    • de_DEGerman
    • ko_KRKorean
    • jaJapanese
    • zh_CNChinese
    • ru_RURussian
    • pl_PLPolish
    • tr_TRTurkish
    • id_IDIndonesian
    • arArabic
    • sv_SESwedish
    • nl_NLDutch
ไม่มีผลลัพธ์
เห็นทั้งหมผล
MasterTrend Info - เทคโนโลยี ข่าวสาร และบทแนะนำการใช้งาน
ไม่มีผลลัพธ์
เห็นทั้งหมผล
เริ่ม ความปลอดภัยและความเป็นส่วนตัวทางดิจิทัล

โครงสร้างพื้นฐานของบอทเน็ต C2: ผลกระทบหลังปฏิบัติการระหว่างประเทศ

MasterTrend ข้อมูลเชิงลึก โดย MasterTrend ข้อมูลเชิงลึก
19 de เมษายน de 2026
ใน ความปลอดภัยและความเป็นส่วนตัวทางดิจิทัล
0
โครงสร้างพื้นฐานของบอทเน็ต C2 แสดงโดยเครือข่ายของหุ่นยนต์ตาแดงที่เชื่อมต่อกัน ซึ่งเป็นสัญลักษณ์ของเซิร์ฟเวอร์ควบคุมและสั่งการที่ใช้ในมัลแวร์และการโจมตีทางไซเบอร์

โครงสร้างพื้นฐานของบอทเน็ต C2: ภาพแสดงบอทเน็ตที่ถูกควบคุมโดยเซิร์ฟเวอร์ควบคุมและสั่งการ ซึ่งใช้ในการโจมตีทางไซเบอร์ เช่น การโจมตี DDoS การแพร่กระจายมัลแวร์ และการขโมยข้อมูล ภาพนี้แสดงให้เห็นว่าบอทเน็ตทำงานอย่างไรภายใต้โครงสร้างพื้นฐาน C2 แบบรวมศูนย์ ซึ่งอุปกรณ์ที่ถูกบุกรุกหลายเครื่องจะได้รับคำสั่งจากระยะไกลเพื่อดำเนินการกิจกรรมที่เป็นอันตรายอย่างเป็นระบบ เหมาะสำหรับเนื้อหาเกี่ยวกับการโจมตีทางไซเบอร์ ภัยคุกคามทางคอมพิวเตอร์ ความปลอดภัยของเครือข่าย และการวิเคราะห์มัลแวร์

0
ใช้ร่วมกัน
209
มุมมอง
แบ่งปันใน Facebookแบ่งปันบทวิตเตอร์

เนื้อหา

  1. โครงสร้างพื้นฐานของบอทเน็ต C2: ขอบเขตและผลกระทบ
  2. ปฏิบัติการระหว่างประเทศเพื่อต่อต้านโครงสร้างพื้นฐานด้านการบัญชาการและควบคุม
    1. เอกสารของศาลระบุว่าอย่างไร
  3. เหตุใดการรายงานปริมาณการจราจรที่เพิ่มสูงขึ้นจึงมีความสำคัญ
    1. การตีความทางเทคนิคของวิธีการปฏิบัติงาน
  4. ผลกระทบเชิงปฏิบัติการและข้อจำกัดของการแทรกแซงของตำรวจ
    1. เมื่อใดจึงควรเข้าแทรกแซง และคุณคาดหวังอะไรได้บ้างหลังจากนั้น?

โครงสร้างพื้นฐานของบอทเน็ต C2: ขอบเขตและผลกระทบ

การทำลายโครงสร้างพื้นฐาน C2 ไม่เพียงแต่เป็นการเพิ่มความยากลำบากในการต่อสู้กับบอทเน็ต IoT ของหน่วยงานบังคับใช้กฎหมายเท่านั้น แต่ยังเปลี่ยนแปลงดุลยภาพของอำนาจระหว่างผู้โจมตี ผู้ให้บริการเครือข่าย และบริการต่างๆ ที่ต้องพึ่งพาการทำงานอย่างต่อเนื่องในเวลาที่เลวร้ายที่สุด อย่างน้อยก็ชั่วคราว เรื่องนี้สำคัญเพราะปัญหาไม่ได้จบลงเมื่อแผงควบคุมถูกปิดลง บ่อยครั้งที่มันเพียงแค่เปลี่ยนรูปแบบเท่านั้น

ปฏิบัติการระหว่างประเทศเพื่อต่อต้านโครงสร้างพื้นฐานด้านการบัญชาการและควบคุม

หน่วยงานจากสหรัฐอเมริกา เยอรมนี และแคนาดา ได้เข้าแทรกแซงและทำลายโครงสร้างพื้นฐานการควบคุมและสั่งการ (C2) ที่ใช้โดยบอทเน็ต Aisuru, KimWolf, JackSkid และ Mossad ซึ่งเป็นเครือข่ายที่แทรกซึมอุปกรณ์ Internet of Things (IoT) เพื่อประสานงานการโจมตีขนาดใหญ่

การปฏิบัติการไม่ได้หยุดอยู่แค่เซิร์ฟเวอร์เสมือนที่แยกเดี่ยวๆ เท่านั้น แต่ขยายไปถึงโดเมน แผงควบคุมการดูแลระบบ และจุดอื่นๆ ในห่วงโซ่ทางเทคนิคที่ช่วยให้ผู้ปฏิบัติงานสามารถส่งคำสั่งได้ คำสั่งไปยังอุปกรณ์นับล้านเครื่อง ถูกยึดครอง จากฐานดังกล่าว มีการโจมตีแบบปฏิเสธการให้บริการแบบกระจาย (DDoS) หลายแสนครั้งต่อเป้าหมายทั่วโลก รวมถึงที่อยู่ IP ที่เชื่อมโยงกับเครือข่ายข้อมูลกระทรวงกลาโหม (DoDIN) กล่าวอีกนัยหนึ่ง มันไม่ใช่แค่เครือข่ายที่สร้างปัญหาธรรมดา แต่เป็นแพลตฟอร์มปฏิบัติการที่สามารถสร้างแรงกดดันอย่างแท้จริงต่อโครงสร้างพื้นฐานที่สำคัญได้

เอกสารของศาลระบุว่าอย่างไร

จากข้อมูลของกระทรวงยุติธรรมสหรัฐฯ บันทึกของศาลระบุว่ามีอุปกรณ์ที่ถูกโจมตีมากกว่า 3 ล้านเครื่องในเครือข่ายเหล่านี้ ซึ่งรวมถึงกล้อง IP เครื่องบันทึกวิดีโอ และเราเตอร์ Wi-Fi เป็นต้น และยังระบุจำนวนคำสั่งโจมตีที่ออกโดยบอทเน็ตแต่ละเครือข่ายดังนี้: Aisuru มากกว่า 200,000 คำสั่ง; KimWolf มากกว่า 25,000 คำสั่ง; JackSkid มากกว่า 90,000 คำสั่ง; และ Mossad มากกว่า 1,000 คำสั่ง กระทรวงยุติธรรมได้เปิดเผยเรื่องนี้ต่อสาธารณะ.

ตัวเลขนั้นช่วยให้เห็นภาพรวมได้ชัดเจนขึ้น แต่สิ่งสำคัญคืออย่าตีความว่าอุปกรณ์ที่ถูกบุกรุกทั้งหมดมีค่าเท่ากัน เครือข่ายบอทเน็ตขนาดใหญ่แต่ไม่เสถียรนั้นไม่เหมือนกับเครือข่ายบอทเน็ตขนาดเล็กที่มีความต่อเนื่อง มีการหมุนเวียนโหนดที่ดี และผู้ดำเนินการที่รู้ว่าควรโจมตีเมื่อใด บางครั้งปัญหาไม่ได้อยู่ที่จำนวนอุปกรณ์ที่เกี่ยวข้องเท่านั้น แต่ยังอยู่ที่ว่าเครือข่ายนั้นสามารถใช้งานได้ดีแค่ไหนในช่วงเวลาใดเวลาหนึ่งด้วย

เหตุใดการรายงานปริมาณการจราจรที่เพิ่มสูงขึ้นจึงมีความสำคัญ

ในเดือนธันวาคม Aisuru ทำสถิติสูงสุดถึง 31.4 Tbps และมีการร้องขอข้อมูล 200 ล้านครั้งต่อวินาที ซึ่งก่อนหน้านี้เคยทำสถิติสูงสุดที่ 29.7 Tbps และในเดือนพฤศจิกายน ก็มีการเชื่อมต่อกับคลื่นการโจมตีอีกระลอกที่ทำสถิติ 15.72 Tbps จากที่อยู่ IP ประมาณ 500,000 แห่ง ตัวเลขเหล่านี้ดูน่าทึ่ง แต่ประเด็นสำคัญไม่ได้อยู่ที่ตัวเลขทางเทคนิคเพียงอย่างเดียว สิ่งที่ตัวเลขเหล่านี้แสดงให้เห็นอย่างแท้จริงคือ ระดับการป้องกันที่จำเป็นในการดูดซับหรือเบี่ยงเบนการโจมตีโดยไม่ทำให้คุณภาพของบริการลดลงอย่างร้ายแรง

เมื่อเกิดเหตุการณ์เช่นนี้ขึ้น การถกเถียงจะเปลี่ยนจาก "มันอันตรายหรือไม่?" ไปเป็น "ใครจะรับมือได้ นานแค่ไหน และต้องแลกมาด้วยอะไร?" สำหรับผู้ให้บริการขนาดกลางหรือบริการที่มีสถาปัตยกรรมแบบกระจายศูนย์น้อยกว่า คำตอบอาจไม่ง่ายเสมอไป มีสภาพแวดล้อมที่การโจมตีเช่นนี้ไม่ได้ทำให้ทุกอย่างล่ม แต่ทำให้บริการไม่ต่อเนื่อง คาดเดาไม่ได้ หรือมีค่าใช้จ่ายในการบำรุงรักษาที่สูงมาก และในเชิงปฏิบัติการ นั่นก็ถือเป็นชัยชนะบางส่วนของผู้โจมตีแล้ว

เมื่อบอทเน็ตทำงานในระดับนั้น ภัยคุกคามจะไม่ใช่เหตุการณ์ที่เกิดขึ้นเพียงครั้งเดียวอีกต่อไป แต่จะกลายเป็นความเสี่ยงเชิงระบบ: ความแออัดของเครือข่าย การเสื่อมสภาพที่ยืดเยื้อ การแก้ไขที่ต้องใช้ต้นทุนสูง และทีมงานด้านเทคนิคที่ต้องวุ่นวายกับการแก้ไขปัญหาเฉพาะหน้าแทนที่จะจัดการกับช่องโหว่ที่เป็นต้นเหตุ

การตีความทางเทคนิคของวิธีการปฏิบัติงาน

บอทเน็ตเหล่านี้ใช้ประโยชน์จากช่องโหว่ที่พบได้ทั่วไปในสภาพแวดล้อม IoT ได้แก่ อุปกรณ์ที่มีอินเทอร์เฟซที่เปิดเผย ข้อมูลประจำตัวเริ่มต้นหรือที่ไม่ได้อัปเดต และซอฟต์แวร์การจัดการที่สามารถเข้าถึงได้จากอินเทอร์เน็ต โครงสร้างพื้นฐาน C2 ทำหน้าที่เป็น "สมอง" ของเครือข่าย โดยรับคำสั่งจากผู้ปฏิบัติงานและแปลงคำสั่งเหล่านั้นเป็นการกระทำที่ส่งไปยังเอเจนต์ที่อยู่ในอุปกรณ์ที่ถูกโจมตีแต่ละเครื่อง

ดูเหมือนจะเป็นเรื่องพื้นฐานบนกระดาษ แต่ในทางปฏิบัติ ปัญหาที่แท้จริงมักอยู่ที่ความยุ่งเหยิงที่ยังคงอยู่ เราเตอร์ที่ถูกลืม กล้องที่ติดตั้งมานานหลายปีแล้ว เครื่องบันทึกที่ไม่มีใครอัปเดตเพราะ "มันยังใช้งานได้" นั่นคือจุดที่เครือข่ายเหล่านี้พบความต่อเนื่อง พวกมันไม่ต้องการความซับซ้อนที่ไร้ที่ติในทุกจุด พวกมันพอใจกับจุดอ่อนจำนวนมากที่คงอยู่จากการใช้งานตามปกติ การละเลย หรือการขาดการตรวจสอบ

นอกจากนี้ ตลาดการเข้าถึง—รูปแบบ “อาชญากรรมไซเบอร์ในรูปแบบบริการ” ที่กล่าวถึงในแถลงการณ์—ยิ่งทำให้ความเสียหายรุนแรงขึ้น ผู้ประกอบการรายอื่นนอกเหนือจากผู้พัฒนาซอฟต์แวร์ มัลแวร์ พวกเขาสามารถเช่าสิทธิ์การเข้าถึงเครือข่ายเหล่านี้เพื่อดำเนินการขู่กรรโชกหรือโจมตีแบบครอบคลุมได้ สิ่งนี้เปลี่ยนแปลงภูมิทัศน์อย่างมาก: คุณไม่จำเป็นต้องพึ่งพากลุ่มใดกลุ่มหนึ่งที่ต้องการใช้ประโยชน์จากบอทเน็ตอย่างหนักอีกต่อไป เพราะเครือข่ายกลายเป็นบริการและมีการหมุนเวียน ซึ่งสร้างผลกำไรให้พวกเขามากขึ้น และยากต่อการคาดเดาสำหรับคนอื่นๆ

ผลกระทบเชิงปฏิบัติการและข้อจำกัดของการแทรกแซงของตำรวจ

การ การกำจัด การแทรกแซงเซิร์ฟเวอร์และโดเมน C2 จะขัดขวางการประสานงาน ลดการออกคำสั่งใหม่ และสร้างเกราะป้องกันเพื่อควบคุมการโจมตีที่กำลังเกิดขึ้น ซึ่งมีคุณค่ามาก แต่สิ่งสำคัญคืออย่าตีความเกินจริง การแทรกแซงในชั้นควบคุมไม่ได้หมายความว่าจะกำจัดอุปกรณ์ที่ติดไวรัสหรือแก้ไขแนวทางปฏิบัติที่ทำให้เกิดการติดเชื้อโดยอัตโนมัติ

นี่เป็นหนึ่งในความเข้าใจผิดที่พบบ่อยที่สุดในการตีความการทำงานประเภทนี้ คือการสันนิษฐานว่าเมื่อศูนย์บัญชาการหลักล่มสลายแล้ว ระบบนิเวศจึงสะอาดขึ้น แต่ความจริงไม่ใช่เช่นนั้น หากเจ้าของอุปกรณ์ไม่ทำการอัปเดตเฟิร์มแวร์ เปลี่ยนข้อมูลประจำตัว หรือแม้แต่ไม่รู้ตัวว่าอุปกรณ์ของตนนั้นมีความเสี่ยง ปัญหาพื้นฐานก็ยังคงอยู่ และบอทเน็ตที่ไม่มีศูนย์บัญชาการหลักนี้ก็สามารถกลับมาปรากฏตัวอีกครั้งในภายหลังภายใต้ชื่อที่แตกต่างกัน ด้วยเครือข่ายอุปกรณ์ที่แตกต่างกัน

บริษัท Akamai ซึ่งเป็นหนึ่งในบริษัทในภาคส่วนนี้ที่เข้าร่วมในธุรกรรมดังกล่าว เน้นย้ำถึงผลกระทบด้านการดำเนินงานของเครือข่ายเหล่านี้ต่อโครงสร้างพื้นฐานที่สำคัญ: เครือข่ายเหล่านี้สามารถทำให้บริการหลักล่ม ลดคุณภาพประสบการณ์ของผู้ใช้ และทำให้โซลูชันการบรรเทาผลกระทบในระบบคลาวด์ทำงานหนักเกินไป ประเด็นนี้สมควรได้รับการพิจารณา เพราะไม่ใช่ทุกอย่างจะแก้ไขได้ด้วยการซื้อระบบป้องกันรอบด้านเพิ่มขึ้นเพียงอย่างเดียว มีบางกรณีที่การบรรเทาผลกระทบช่วยได้ แต่หากสภาพแวดล้อมเปราะบาง แบ่งส่วนไม่ดี หรือพึ่งพาจุดคอขวดเพียงไม่กี่จุด ขอบเขตของการปรับปรุงที่แท้จริงก็ยังคงมีจำกัด

เมื่อใดจึงควรเข้าแทรกแซง และคุณคาดหวังอะไรได้บ้างหลังจากนั้น?

การแทรกแซงทางกฎหมายและทางเทคนิคจะมีประโยชน์ก็ต่อเมื่อสามารถขัดขวางการประสานงานจากส่วนกลาง ลดการโจมตีที่เกิดขึ้นอย่างต่อเนื่อง และเพิ่มต้นทุนในการดำเนินงานสำหรับผู้ที่พึ่งพาการควบคุมนั้น โดยเฉพาะอย่างยิ่งจะมีประโยชน์เมื่อบอทเน็ตก่อให้เกิดความเสียหายอย่างต่อเนื่อง หรือมีโครงสร้างพื้นฐานที่พัฒนามากพอที่จะให้บริการลูกค้าอาชญากรหลายราย

สิ่งที่ไม่ควรทำคือการมองว่ามาตรการเหล่านั้นเป็นวิธีแก้ปัญหาที่ครบถ้วนสมบูรณ์ในตัวเอง หากองค์กรเน้นแต่เพียงว่า "หน่วยงานที่เกี่ยวข้องได้ดำเนินการไปแล้ว" ก็จะสายเกินไปในส่วนที่ตนเองควบคุมได้จริง ๆ เช่น สินค้าคงคลัง การแบ่งส่วนเครือข่าย การจัดการข้อมูลประจำตัว การเปิดเผยข้อมูลจากระยะไกล และการอัปเดตแพทช์อย่างมีประสิทธิภาพ เพราะอุปกรณ์ทุกชิ้นไม่สามารถอัปเดตได้ในอัตราเดียวกัน และอุปกรณ์รุ่นเก่าบางชิ้นก็ไม่รองรับการป้องกันที่สมบูรณ์แบบ บางครั้ง การตัดสินใจที่ถูกต้องไม่ใช่การ "ดำเนินธุรกิจตามปกติ" แต่เป็นการแยกส่วน เปลี่ยน หรือยกเลิกระบบที่ได้รับผลกระทบไปเลย

สำหรับผู้ขายและองค์กรต่างๆ เกณฑ์ที่มีประโยชน์ในที่นี้ไม่ใช่เรื่องนามธรรม หากพวกเขาจัดการ IoT เป็นครั้งคราว จุดสนใจอาจอยู่ที่การลดความเสี่ยงและการตรวจสอบข้อมูลประจำตัว หากพวกเขาพึ่งพา IoT อย่างต่อเนื่อง เช่น ระบบเฝ้าระวังวิดีโอ เกตเวย์ เซ็นเซอร์แบบกระจาย เครือข่ายแบบเอดจ์ การควบคุมขั้นต่ำจะไม่เพียงพออีกต่อไป พวกเขาต้องยอมรับว่าความเสี่ยงบางอย่างเกิดขึ้นซ้ำๆ และออกแบบการตอบสนอง ไม่ใช่แค่การป้องกัน อย่างไรก็ตาม สิ่งที่ไม่จำเป็นคือการปฏิบัติต่ออุปกรณ์เหล่านี้เหมือนอุปกรณ์ต่อพ่วงเล็กน้อย การปฏิบัติเช่นนั้นมักพิสูจน์ได้ว่ามีค่าใช้จ่ายสูงเมื่อบอทเน็ตเริ่มแพร่หลาย

ปฏิบัติการนี้ลดศักยภาพในทันทีของ Aisuru, KimWolf, JackSkid และ Mossad ในการเปิดตัวแคมเปญลง นั่นเป็นเรื่องดี แต่บทเรียนด้านปฏิบัติการที่แท้จริงอยู่ที่อื่น: ตราบใดที่อุปกรณ์ที่จัดการไม่ดีนั้นยังคงอยู่ บอทเน็ตจะไม่หายไป พวกมันเพียงแค่หมุนเวียนโครงสร้างพื้นฐาน เปลี่ยนผู้ดำเนินการ หรือกลับมาพร้อมกับพื้นผิวการควบคุมที่แตกต่างออกไป และนั่นทำให้เราต้องให้ความสำคัญกับการจัดการอย่างมีระเบียบวินัยมากกว่าการโจมตีในทันที

แบ่งปันสิ่งนี้:
เฟสบุ๊คลิงค์อินพินเทอเรสต์เอ็กซ์เรดดิตทัมเบลอร์บลูสกายกระทู้แบ่งปันแชทGPTคลอดของกูเกิ้ล AIGrok
ป้ายกำกับต่างๆ: ความปลอดภัยทางไซเบอร์EvergreenContentมัลแวร์
ก่อนหน้าโฆษณา

การเดินทางแบบรวดเร็วใน Crimson Desert: วิธีการใช้งาน

สิ่งพิมพ์ถัดไป

Groq 3 LPU และกลยุทธ์การประมวลผลแบบอนุมานใหม่ของ Nvidia

สิ่งพิมพ์ถัดไป
ภาพเปรียบเทียบหน่วยประมวลผลกราฟิก Groq 3 LPU และ Rubin GPU ของ Nvidia แสดงให้เห็นถึงการออกแบบชิปสำหรับการประมวลผลปัญญาประดิษฐ์ และกลยุทธ์ใหม่ของ Nvidia ในด้านฮาร์ดแวร์เร่งความเร็ว AI

Groq 3 LPU และกลยุทธ์การประมวลผลแบบอนุมานใหม่ของ Nvidia

5 1 โหวต
การจัดอันดับบทความ
สมัครสมาชิก
เข้าถึง
แจ้งให้ทราบ
แขก
แขก
0 ความคิดเห็น
เก่าแก่ที่สุด
ใหม่ล่าสุด โหวตมากที่สุด

อยู่เชื่อมต่อ

  • 976 แฟนคลับ
  • 118 ผู้ติดตาม
  • 1.4 k ผู้ติดตาม
  • 1.8 k Subscribers
รูปแบบการสมัครสมาชิก
  • Àˆà£àà‡
  • หมายเหตุ
  • สุดท้าย
🖥️ยังไงที่จะเปิด'อุปกรณ์และเครื่องพิมพ์'อยู่ในหน้าต่าง 11:4 ขั้นตอนง่าย

🌟ยังไงที่จะเปิด'อุปกรณ์และเครื่องพิมพ์'อยู่ในหน้าต่าง 11:ทุน่าทึ่งมาหลอก!

21 de มิถุนายน de 2026
นาฬิกาแบบแสดงผลถาวรของ Windows 11: ตัวเลือกสำหรับการแสดงนาฬิกาแบบแสดงผลถาวร ข้อจำกัด และการตัดสินใจเชิงปฏิบัติ โดยมีพื้นหลังสีฟ้า ไอคอน Windows และนาฬิกาอะนาล็อกแบบเรียบง่าย

นาฬิกาแบบคงที่ใน Windows 11: ตัวเลือก ข้อจำกัด และการตัดสินใจที่แท้จริง

21 de มิถุนายน de 2026
อีเธอร์เน็ตใช้งานไม่ได้ใน Windows 11: 9 วิธีแก้ไขง่ายๆ

อีเธอร์เน็ตใช้งานไม่ได้ใน Windows 11: วิธีแก้ไขภายใน 3 นาที ⚡🌐

13 พฤศจิกายน 2025
ยังไงเพื่อช่วยเกมส์อยู่ในสาวนั่น

ยังไงเพื่อช่วยเกมส์อยู่ในสาวนั่น🔥ค้นพบความลับที่จะไม่ยอมเสียความคืบหน้า

7 กรกฎาคม 2025
คุณสมบัติต่างๆของ Gmail บ Android:บันทึกเวลากับคำแนะนำของ 5

คุณสมบัติต่างๆของ Gmail ใน Android:คุณ 5 หลอกเธอไม่รู้! 📱✨

12
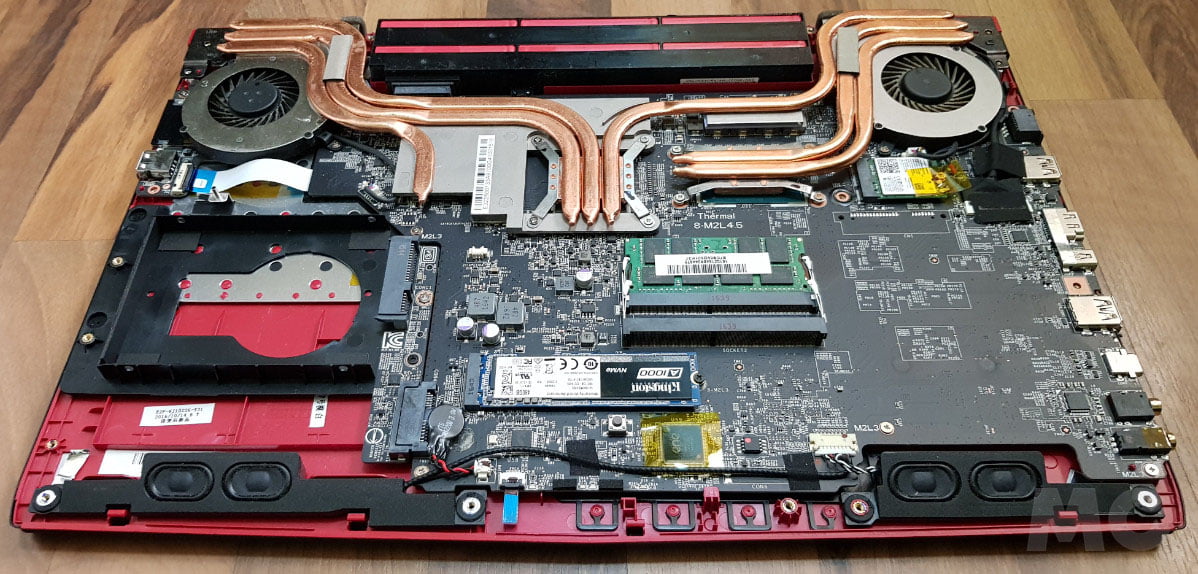
การซ่อมเมนบอร์ดโน้ตบุ๊ก: ภาพภายในแสดงเมนบอร์ด ระบบระบายความร้อน พัดลม และส่วนประกอบสำคัญที่ต้องตรวจสอบในโน้ตบุ๊กที่เปิดอยู่

การซ่อมเมนบอร์ดโน้ตบุ๊ก – การวินิจฉัยทีละขั้นตอน

10
ติดตั้งหน้าต่าง 11 กลับบ้านโดยไม่มีอินเตอร์เน็ต

ติดตั้งหน้าต่าง 11 กลับบ้านโดยไม่มีอินเตอร์เน็ต

10
วิธีที่จะสำรองไดรเวอร์ในหน้าต่าง 11/10 ใน 4 ขั้นตอน!

วิธีที่จะสำรองไดรเวอร์ในหน้าต่าง 11/10 มันป้องกันไม่ให้เกิดข้อผิดพลาด! 🚨💾

10
การตัดสินใจใน The Expanse - ทหารหญิงในชุดเกราะล้ำสมัยภายในยานอวกาศ ฉากจากเกม RPG แนวไซไฟเรื่อง The Expanse ซึ่งเน้นการตัดสินใจที่มีผลต่อเกมเป็นอย่างมาก

การตัดสินใจใน The Expanse: เกม RPG ที่พลิกโฉมวงการเกม

20 de สิงหาคม de 2026
Honkai Star Rail 4.3: ภาพประกอบโปรโมชั่นที่นำเสนอ Mortenax Blade ตัวละครใหม่ เนื้อเรื่อง และโหมดเกมใหม่

Honkai Star Rail 4.3: เนื้อเรื่อง, ดาบ Mortenax และโหมดต่างๆ

20 de สิงหาคม de 2026
การตั้งค่าเสียงใน Windows 11 - อินโฟกราฟิกเกี่ยวกับวิธีการปรับปรุงคุณภาพเสียงใน Windows 11 ด้วย 6 การตั้งค่า ได้แก่ การปรับปรุงคุณภาพเสียง แผงควบคุมเสียงแบบคลาสสิก รูปแบบเอาต์พุต อีควอไลเซอร์ ไดรเวอร์ และเสียงรอบทิศทาง

การตั้งค่าเสียงใน Windows 11: 6 การตั้งค่าเพื่อปรับปรุงคุณภาพเสียง

5 de สิงหาคม de 2026
การปรับระดับเสียงบน Android - นักศึกษาสองคนกำลังดูแอปพลิเคชันบนโทรศัพท์ Android เพื่อปรับระดับเสียงตามตารางเวลาในทางเดินของโรงเรียนกฎหมาย

ระดับเสียง Android ตามตารางเวลา

30 de กรกฎาคม de 2026

ข่าวล่าสุด

การตัดสินใจใน The Expanse - ทหารหญิงในชุดเกราะล้ำสมัยภายในยานอวกาศ ฉากจากเกม RPG แนวไซไฟเรื่อง The Expanse ซึ่งเน้นการตัดสินใจที่มีผลต่อเกมเป็นอย่างมาก

การตัดสินใจใน The Expanse: เกม RPG ที่พลิกโฉมวงการเกม

20 de สิงหาคม de 2026
Honkai Star Rail 4.3: ภาพประกอบโปรโมชั่นที่นำเสนอ Mortenax Blade ตัวละครใหม่ เนื้อเรื่อง และโหมดเกมใหม่

Honkai Star Rail 4.3: เนื้อเรื่อง, ดาบ Mortenax และโหมดต่างๆ

20 de สิงหาคม de 2026
การตั้งค่าเสียงใน Windows 11 - อินโฟกราฟิกเกี่ยวกับวิธีการปรับปรุงคุณภาพเสียงใน Windows 11 ด้วย 6 การตั้งค่า ได้แก่ การปรับปรุงคุณภาพเสียง แผงควบคุมเสียงแบบคลาสสิก รูปแบบเอาต์พุต อีควอไลเซอร์ ไดรเวอร์ และเสียงรอบทิศทาง

การตั้งค่าเสียงใน Windows 11: 6 การตั้งค่าเพื่อปรับปรุงคุณภาพเสียง

5 de สิงหาคม de 2026
การปรับระดับเสียงบน Android - นักศึกษาสองคนกำลังดูแอปพลิเคชันบนโทรศัพท์ Android เพื่อปรับระดับเสียงตามตารางเวลาในทางเดินของโรงเรียนกฎหมาย

ระดับเสียง Android ตามตารางเวลา

30 de กรกฎาคม de 2026
โลโก้ MasterTrend Info

MasterTrend ข้อมูลของคุณคือแหล่งอ้างอิงในเทคโนโลยี:ค้นพบว่าข่าว,บทแนะนำการใช้งานแบบและการวิเคราะห์ของฮาร์ดแวร์โปรแกรมในเกม,เคลื่อนที่แล้วตามธรรมชาหน่วยสืบราชการลับ. บอกรับของเรา newsletter และไม่คิดถึงอะไรอนนี้กระแสความนิยม.

ตามพวกเรา

เรียกดูตามหมวดหมู่

  • ประสบการณ์จากการเล่นเกมและประสบการณ์ในโลกแห่งความเป็นจริง
  • ฮาร์ดแวร์และประสิทธิภาพ
  • การประยุกต์ใช้ AI และการใช้งานจริง
  • มีอะไรใหม่
  • เครือข่าย, Wi-Fi และอินเทอร์เน็ต
  • ความปลอดภัยและความเป็นส่วนตัวทางดิจิทัล
  • สมาร์ทโฟนและการตัดสินใจซื้อ
  • ซอฟต์แวร์และเครื่องมือที่มีประโยชน์
  • บทช่วยสอน (การแก้ปัญหา)
  • ระบบปฏิบัติการ Windows (การใช้งานจริงและวิธีแก้ปัญหา)

ข่าวล่าสุด

การตัดสินใจใน The Expanse - ทหารหญิงในชุดเกราะล้ำสมัยภายในยานอวกาศ ฉากจากเกม RPG แนวไซไฟเรื่อง The Expanse ซึ่งเน้นการตัดสินใจที่มีผลต่อเกมเป็นอย่างมาก

การตัดสินใจใน The Expanse: เกม RPG ที่พลิกโฉมวงการเกม

20 de สิงหาคม de 2026
Honkai Star Rail 4.3: ภาพประกอบโปรโมชั่นที่นำเสนอ Mortenax Blade ตัวละครใหม่ เนื้อเรื่อง และโหมดเกมใหม่

Honkai Star Rail 4.3: เนื้อเรื่อง, ดาบ Mortenax และโหมดต่างๆ

20 de สิงหาคม de 2026
  • เกี่ยวกับเรา
  • ประกาศว่า
  • นโยบายความเป็นส่วนตัว
  • ติดต่อพวกเรา

© 2026 JNews - Premium WordPress news & magazine theme by Jegtheme.

We've detected you might be speaking a different language. Do you want to change to:
es_ES Spanish
es_ES Spanish
es_ES Spanish
en_US English
pt_BR Portuguese
fr_FR French
it_IT Italian
ru_RU Russian
de_DE German
zh_CN Chinese
ko_KR Korean
ja Japanese
th Thai
ar Arabic
tr_TR Turkish
pl_PL Polish
id_ID Indonesian
nl_NL Dutch
sv_SE Swedish
Change Language
Close and do not switch language
ไม่มีผลลัพธ์
เห็นทั้งหมผล
  • thThai
    • es_ESSpanish
    • en_USEnglish
    • pt_BRPortuguese
    • fr_FRFrench
    • it_ITItalian
    • de_DEGerman
    • ko_KRKorean
    • jaJapanese
    • zh_CNChinese
    • ru_RURussian
    • pl_PLPolish
    • id_IDIndonesian
    • tr_TRTurkish
    • arArabic
    • sv_SESwedish
    • nl_NLDutch
  • ประสบการณ์จากการเล่นเกมและประสบการณ์ในโลกแห่งความเป็นจริง
  • ฮาร์ดแวร์และประสิทธิภาพ
  • การประยุกต์ใช้ AI และการใช้งานจริง
  • สมาร์ทโฟนและการตัดสินใจซื้อ
  • มีอะไรใหม่
  • เครือข่าย, Wi-Fi และอินเทอร์เน็ต
  • ความปลอดภัยและความเป็นส่วนตัวทางดิจิทัล
  • ซอฟต์แวร์และเครื่องมือที่มีประโยชน์
  • บทช่วยสอน (การแก้ปัญหา)
  • ระบบปฏิบัติการ Windows (การใช้งานจริงและวิธีแก้ปัญหา)

© 2026 JNews - Premium WordPress news & magazine theme by Jegtheme.

wpDiscuz
เรดดิตบลูสกายเอ็กซ์แมสโตดอนแฮคเกอร์ข่าว
แบ่งปันสิ่งนี้:
แมสโตดอนวีเควอทส์แอปโทรเลขให้ใครข้อความ smsเส้นคนส่งเอกสารFlipboardแฮคเกอร์ข่าวผสมNextdoorPerplexityแท็ก xing